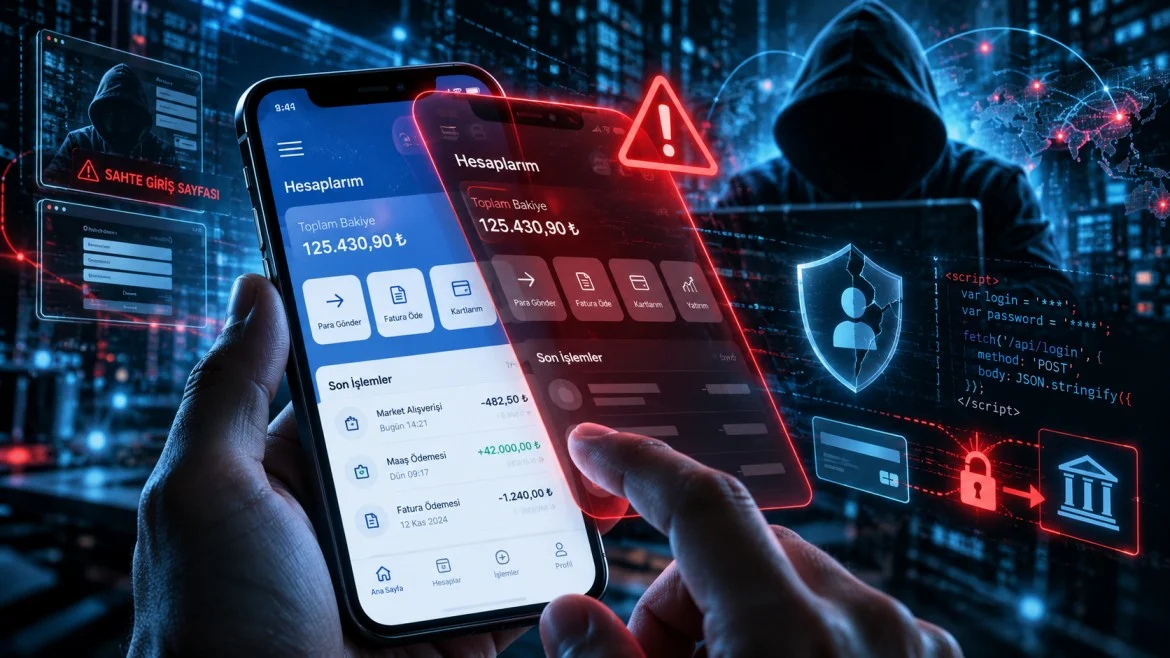
Artık Gerçeklerinden Ayırt Edemeyeceğiniz Sahte Banka Sitelerine Hazır Olun: JEV ve REA Tehlikesi
Bir sabah uyandığınızda, hiç başvurmadığınız bir kredinin borcuyla karşılaşabilir misiniz? Üstelik bankanızın uygulamasına benzeyen bir uygulama üzerinden, hiçbir şeyden şüphelenmeden işlemleri kendiniz onaylamış olabilirsiniz.
Bu senaryo kulağa abartılı gelebilir. Fakat yapay zekânın geldiği nokta, dijital dolandırıcılık konusunda bildiğimiz birçok şeyi değiştirmek üzere.
Eskiden sahte bir banka sitesi hazırlamak isteyen saldırganların tasarım, yazılım ve bankacılık sistemleri hakkında belirli seviyede bilgi sahibi olması gerekiyordu.
Üstelik hazırlanan sahte siteler çoğu zaman kendilerini ele veriyordu. Çalışmayan butonlar, eksik sayfalar, hatalı tasarımlar ve bozuk Türkçe metinler...
Peki ya bunların hiçbirinin olmadığı bir döneme giriyorsak?
Peki ya sahte banka uygulamaları yalnızca gerçek gibi görünmekle kalmayıp kullanıcıyla etkileşime girebiliyor, davranışlarını analiz edebiliyor ve saldırının sonraki aşamasını otomatik olarak belirleyebiliyorsa?
İşte JEV ve REA gibi teknolojilerin gündeme getirdiği asıl güvenlik sorusu bu.
REA: Bir Uygulamanın Nasıl Çalıştığını Anlamak Artık Çok Daha Kolay
REA, yani Reverse Engineer Anything, yapay zekâ ajanlarının yazılımları tersine mühendislik yöntemleriyle incelemesine yardımcı olan bir araç.
Bir uygulamanın kaynak koduna sahip olmadan, erişilebilir program dosyalarını, kod yapılarını ve belirli çalışma davranışlarını analiz etmek için kullanılabiliyor.
Bu, yazılım geliştirme ve güvenlik araştırmaları açısından oldukça değerli bir gelişme.
Ancak aynı yeteneklerin kötü niyetli kişiler tarafından kullanılma ihtimali de bulunuyor.
Bir bankacılık uygulamasını düşünün.
Giriş ekranı, hesap özeti, para transferi bölümü, kredi başvuru sayfası ve güvenlik bildirimleri...
Bunlar normalde kullanıcının bankayla etkileşim kurmasını sağlayan arayüzler.
REA gibi araçlar, erişilebilir yazılım bileşenlerinin nasıl çalıştığını anlamayı kolaylaştırıyor. Başka üretken yapay zekâ ve yazılım geliştirme araçları da bu bilgilerden hareketle benzer bir kullanıcı deneyimi oluşturulmasına yardımcı olabilir.
Böylece saldırganların yalnızca banka logosunu taşıyan basit bir giriş sayfası hazırlaması gerekmeyebilir.
Gerçek bankanın arayüzünü ve kullanıcı deneyimini son derece yakından taklit eden sahte sistemler ortaya çıkabilir.
Burada önemli bir sınır var: Bir uygulamanın nasıl çalıştığını çözümlemek, bankanın sunucularına erişmek veya güvenlik mekanizmalarını aşmak anlamına gelmiyor.
Fakat gerçekçi bir taklit oluşturmak, kullanıcıyı kandırmak için bazen yeterli olabiliyor.
JEV: Sahte Uygulamanın Arkasına Bir Karar Mekanizması Eklemek
15 Eylül 2026 tarihinde TypeSafe AI tarafından tanıtılan Jev, klasik sohbet yapay zekâlarından farklı bir yaklaşım sunuyor.
Jev'in temel amacı uzun metinler yazmak değil, yazılımların kullanabileceği hızlı ve yapılandırılmış kararlar üretmek.
Bir sistemin mevcut durumunu değerlendirerek önceden tanımlanmış seçenekler arasında seçim yapabiliyor, puanlar ve olasılıklar döndürebiliyor.
Peki bunun bankacılık dolandırıcılığıyla ne ilgisi var?
Şunu düşünün:
Sahte bir banka uygulamasına giren kullanıcı bir işlem sırasında tereddüt ediyor. Sayfada geri dönüyor, farklı bir bölümü açıyor veya yardım istiyor.
Geleneksel bir sahte site genellikle sabit senaryolarla sınırlıdır.
Ancak yapay zekâ destekli bir sistem, kullanıcı davranışlarına göre hangi mesajın gösterileceği veya hangi aşamaya geçileceği gibi kararları otomatikleştirebilir.
Örneğin bir karar modeli, kullanıcıların hangi aşamada yardıma ihtiyaç duyduğunu sınıflandırabilir. Başka bir yapay zekâ sistemi de buna uygun, gerçek bir müşteri temsilcisinden gelmiş gibi görünen yanıt oluşturabilir.
Bu, Jev'in kendisinin dolandırıcılık yaptığı anlamına gelmez. Jev tek başına banka uygulaması oluşturmaz, şifre çalmaz veya hesaplara girmez.
Fakat bu tür karar modelleri, kötü amaçlı bir sistemin diğer bileşenleriyle birleştirildiğinde otomasyonun önemli bir parçası olabilir.
Tehlike, tek bir yapay zekânın gücünden çok, farklı teknolojilerin aynı sistemde bir araya getirilmesinde yatıyor.
Bir Gün Banka Hesabınızdan Para Çekilirse?
Şimdi olası bir gelecek senaryosu düşünelim.
Telefonunuza bankanızdan gönderilmiş gibi görünen bir bildirim geliyor:
"Güvenlik nedeniyle hesabınızın yeniden doğrulanması gerekiyor."
Bağlantıyı açıyorsunuz.
Karşınızda bankanızın alıştığınız renkleri, menüleri ve tasarımı var.
Hesap bakiyesi ekranı, kredi başvuru bölümü, destek merkezi... Her şey son derece gerçekçi.
Sizden giriş yapmanız isteniyor.
Ancak bilmediğiniz bir şey var.
Girdiğiniz bilgiler doğrudan bankanıza değil, saldırganların kontrol ettiği sisteme ulaşıyor olabilir.
Bu aşamadan sonra saldırının başarılı olup olmayacağı bankanın güvenlik kontrollerine, kullanılan kimlik doğrulama yöntemine ve saldırganların elde edebildiği ek erişimlere bağlı.
Bazı hesap ele geçirme vakalarında saldırganlar yalnızca parola çalmakla yetinmiyor. Mağduru güvenlik onaylarını vermeye ikna etmeye veya cihazına zararlı yazılım yükletmeye de çalışıyor.
Yeterli erişimi elde ettiklerinde para transferi gerçekleştirmeye teşebbüs edebilirler.
Peki kredi?
İşte asıl ürkütücü ihtimallerden biri burada başlıyor.
Sizin Adınıza Kredi Çeken Otomatik Sistemler Mümkün mü?
Teorik olarak evet; ancak bunun için yalnızca sahte bir uygulama hazırlamak yeterli değil.
Saldırganların, bankanın gerçek sistemlerinde işlem yapabilecek düzeyde yetkisiz erişim elde etmesi ve gerekli güvenlik doğrulamalarını aşması ya da kullanıcıyı bu işlemleri onaylamaya kandırması gerekir.
Böyle bir erişim elde edildiğinde yazılım otomasyonu, saldırganların kontrol ettikleri hesap üzerinden işlem başlatma girişimlerini hızlandırabilir.
Özellikle kullanıcının işlemlerin gerçek amacını anlamadan onay vermeye yönlendirildiği senaryolar ciddi risk taşıyor.
Ancak her bankanın kredi onayı, müşteri doğrulaması, dolandırıcılık tespiti ve işlem yetkilendirme süreçleri farklıdır. Dolayısıyla her hesap ele geçirme olayının kredi çekilmesine dönüşeceğini söylemek doğru olmaz.
Yine de bankacılık dolandırıcılığının yalnızca hesapta bulunan parayla sınırlı kalmayabileceğini göz ardı etmemek gerekiyor.
En kötü senaryo, kişinin yalnızca mevcut parasını kaybetmesi değil, adına izinsiz finansal yükümlülük oluşturulmaya çalışılmasıdır.
Bu Tehlike Sadece Bir Tahmin mi?
Hayır. Tehdidin bazı parçaları zaten gerçek.
ABD Federal Soruşturma Bürosu FBI, Kasım 2025'te yayımladığı uyarıda, finans kuruluşlarını taklit ederek hesap ele geçirmeye çalışan saldırganları ele aldı.
Rapora göre Ocak 2025'ten itibaren bu tür dolandırıcılıklarla bağlantılı 5.100'den fazla şikâyet alınmış, bildirilen kayıplar 262 milyon doları aşmıştı.
Benzer şekilde ABD Emtia Vadeli İşlemler Komisyonu CFTC, üretken yapay zekânın sahte finans siteleri, kimlikler, sesler ve görüntüler oluşturmayı kolaylaştırdığı konusunda kamuoyunu uyardı.
Türkiye'de de Ticaret Bakanlığı, sahte kredi kampanyaları ve bankacılık bağlantıları üzerinden vatandaşların hedef alındığını belirtiyor.
Yani sahte finans siteleri, hesap ele geçirme girişimleri ve yapay zekâ destekli aldatma yöntemleri bugünün gerçek tehditleri.
REA ve Jev'in birlikte kullanılarak otomatik kredi dolandırıcılığı gerçekleştirdiğine dair doğrulanmış bir olay ise bu araştırmada tespit edilmiş değil.
Bugün gördüğümüz şey, var olan saldırı yöntemlerini gelecekte çok daha ölçeklenebilir ve inandırıcı hâle getirebilecek teknolojilerin gelişmesi.
Artık Bir Sitenin Gerçek Görünmesi, Gerçek Olduğu Anlamına Gelmiyor
İnternette yıllardır verilen klasik bir güvenlik tavsiyesi vardı:
"Sitenin tasarımına dikkat edin. Sahte siteler genellikle kendini belli eder."
Bu tavsiye artık tek başına yeterli değil.
Çünkü gelişmiş bir sahte internet sitesi, gerçek bir bankanın görünümünü son derece başarılı şekilde taklit edebilir.
Üstelik adres çubuğunda kilit simgesi bulunması da sitenin gerçekten bankaya ait olduğunu kanıtlamaz. Bu simge bağlantının şifrelendiğini gösterir, sitenin güvenilir olduğunu değil.
Kendinizi korumak için bankacılık işlemlerini mesajlardan gelen bağlantılar yerine bankanın resmî uygulamasından başlatmak, uygulamaları güvenilir kaynaklardan indirmek ve beklenmedik işlem onaylarını reddetmek giderek daha önemli hâle geliyor.
Şüpheli bir işlemle karşılaşıldığında banka ile doğrudan resmî iletişim kanallarından görüşmek gerekiyor.
Sonuç: Siber Dolandırıcılığın Yeni Dönemine Giriyoruz
Bir zamanlar bir sitenin görünümünü taklit etmek bile uğraştırıcı bir işlemdi.
Bugün yapay zekâ araçları, yazılımların analiz edilmesini, benzer arayüzlerin üretilmesini ve otomatik karar mekanizmalarının geliştirilmesini giderek kolaylaştırıyor.
REA yazılımın nasıl çalıştığını anlamaya yardımcı oluyor.
Jev ise yazılımların hızlı kararlar almasına yönelik yeni bir yaklaşım sunuyor.
Üretken yapay zekâ modelleri de gerçeğe yakın arayüzler ve iletişim deneyimleri hazırlayabiliyor.
Bu teknolojilerin meşru kullanımları son derece geniş. Ancak kötüye kullanıldıklarında dijital dolandırıcılığın ölçeğini ve inandırıcılığını artırmaları mümkün.
Gelecekte bir banka uygulamasını açtığınızda ekranın ne kadar gerçekçi göründüğüne bakmak yeterli olmayacak.
Asıl soru şu olacak:
Gerçekten bankanızla mı konuşuyorsunuz, yoksa bankanızı taklit eden yapay zekâ destekli bir sistemle mi?
Ve belki de dijital güvenliğin yeni dönemindeki en büyük tehlike, sahteyi gerçeğinden ayırt edememek olacak.
Yorumlar 00
Yorumlar onaylandıktan sonra yayınlanır. E-posta adresin hiçbir yerde gösterilmez.